Pro PHP Security
-
- Taschenbuch ausgewählt
- eBook
-
Sprache:Englisch
-
Verlag:APress
- APress 38,99 € ausgewählt
- Apress 69,99 €
38,99 €
inkl. gesetzl. MwSt.,
Beschreibung
Produktdetails
Einband
Taschenbuch
Erscheinungsdatum
08.09.2005
Abbildungen
XXVIII, 528 p.
Verlag
APressSeitenzahl
528
Maße (L/B/H)
23,4/17,9/2,7 cm
Gewicht
812 g
Auflage
1st ed.
Sprache
Englisch
ISBN
978-1-59059-508-4
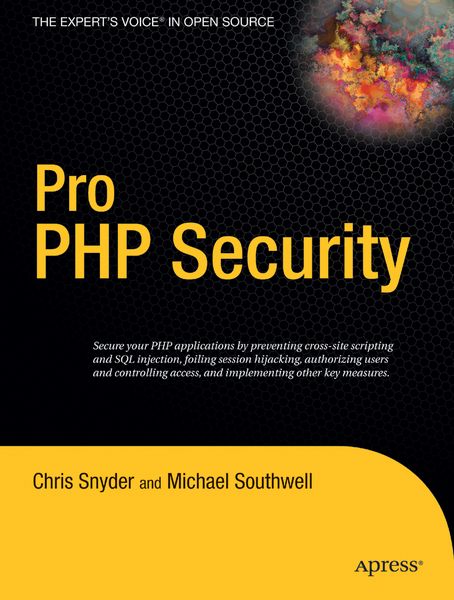
Pro PHP Security
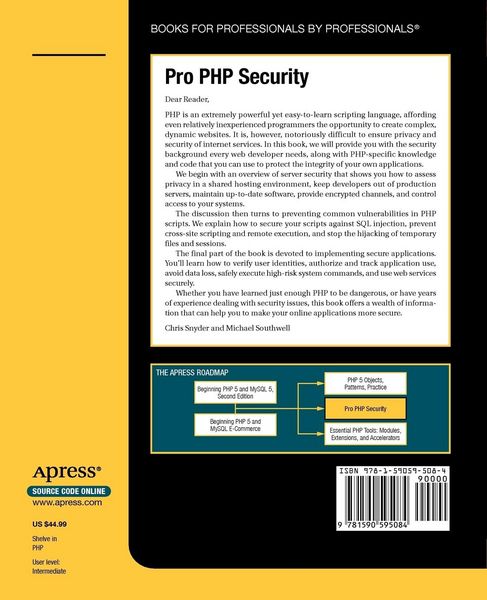
is one of the first books devoted solely to PHP security. It will serve as your complete guide for taking defensive and proactive security measures within your PHP applications. The methods discussed are compatible with PHP versions 3, 4, and 5.
The knowledge you'll gain from this comprehensive guide will help you prevent attackers from potentially disrupting site operation or destroying data. And you'll learn about various security measures, for example, creating and deploying "captchas," validating e-mail, fending off SQL injection attacks, and preventing cross-site scripting attempts.
Noch keine Bewertungen vorhanden
Verfassen Sie die erste Bewertung zu diesem Artikel
Helfen Sie anderen Kundinnen und Kunden durch Ihre Meinung.
Kurze Frage zu unserer Seite
Vielen Dank für dein Feedback
Wir nutzen dein Feedback, um unsere Produktseiten zu verbessern. Bitte habe Verständnis, dass wir dir keine Rückmeldung geben können. Falls du Kontakt mit uns aufnehmen möchtest, kannst du dich aber gerne an unseren Kund*innenservice wenden.
zum Kundenservice